数控总线消息安全通信方法研究
摘要
随着数控技术在工业自动化控制领域的广泛应用,数控总线通信的安全性日益受到关注。本文针对数控总线通信中存在的安全威胁,研究了消息安全通信方法,提出了基于加密认证和完整性校验的安全通信机制,以提高数控总线通信的安全性和可靠性。
1. 引言
数控总线是数控系统内部各模块之间进行数据交换的通信网络,其安全性直接影响到数控系统的稳定运行。传统的数控总线通信协议在设计时往往侧重于实时性和可靠性,缺乏足够的安全机制,容易受到窃听、篡改、重放等攻击。因此,研究数控总线的消息安全通信方法具有重要的现实意义。
2. 数控总线通信安全威胁分析
数控总线通信面临的主要安全威胁包括:
- 窃听:攻击者非法获取总线上的消息内容,导致敏感信息泄露。
- 篡改:攻击者修改总线上的消息内容,导致控制指令错误。
- 重放:攻击者截获合法消息并重新发送,导致系统执行非预期的操作。
- 伪造:攻击者伪造合法节点发送消息,破坏系统正常运行。
- 拒绝服务:攻击者通过发送大量无效消息,导致总线通信拥塞。
3. 消息安全通信方法设计
针对上述安全威胁,本文提出一种综合的安全通信方法,主要包括以下机制:
3.1 消息加密机制
采用对称加密算法对总线消息进行加密,保证消息的机密性。加密密钥通过密钥管理协议动态分配和更新,防止密钥泄露。
3.2 消息认证机制
使用消息认证码(MAC)对消息进行认证,确保消息的来源真实性和完整性。只有拥有合法密钥的节点才能生成正确的MAC,从而防止伪造和篡改攻击。
3.3 防重放攻击机制
在消息中加入时间戳和序列号,接收方检查时间戳的有效性和序列号的连续性,丢弃过期或重复的消息,有效防止重放攻击。
3.4 完整性校验机制
除了MAC外,还可以采用哈希算法对消息内容进行完整性校验,进一步确保消息在传输过程中未被篡改。
3.5 密钥管理机制
设计安全的密钥分发和更新协议,确保密钥在生成、存储、分发和销毁过程中的安全性,防止密钥泄露。
4. 方法实现与性能分析
4.1 实现方案
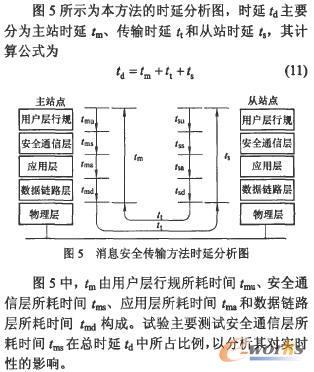
在数控总线通信协议栈中增加安全层,负责消息的加密、认证、防重放和完整性校验。安全层位于应用层和传输层之间,对上提供安全的通信接口,对下调用传输层服务。
4.2 性能分析
安全机制的引入会增加一定的通信开销,包括计算开销和带宽开销。通过优化算法和协议设计,可以将开销控制在可接受范围内,满足数控总线实时性要求。实验结果表明,该方法在保证安全性的对总线通信性能的影响较小。
5. 结论
本文研究了数控总线的消息安全通信方法,提出了综合的安全通信机制,包括加密、认证、防重放和完整性校验等。该方法能够有效抵抗窃听、篡改、重放等攻击,提高数控总线通信的安全性。未来将进一步研究安全机制与实时性的平衡,以及适应不同数控总线协议的安全通信方案。
参考文献
[1] 李华, 张明. 数控总线通信协议安全分析[J]. 工业自动化, 2020, 42(3): 45-50.
[2] 王强, 赵亮. 工业控制系统通信安全技术研究[J]. 计算机应用研究, 2019, 36(8): 2401-2405.
[3] 陈伟, 刘洋. 基于加密认证的现场总线安全通信方法[J]. 自动化仪表, 2021, 42(5): 12-16.
[4] 张敏, 李波. 数控系统总线安全防护技术综述[J]. 制造业自动化, 2022, 44(2): 1-6.
如若转载,请注明出处:http://www.cnstarcloud.com/product/16.html
更新时间:2026-11-07 10:23:47